认证与权限界面
聚焦 NextDoc4j 界面中的全局安全认证机制与接口权限元数据可视化(深度集成 Sa-Token 权限体系)。
1. 全局认证配置中心
- 自动解析 OpenAPI SecuritySchemes:自动提取 SpringDoc 中声明的
Bearer Token、API Key、Basic Auth等方案生成交互式配置表单。 - 在线调试自动挂载:在此处配置的认证 Token 会自动注入到后续所有受保护接口的在线调试请求头中。
- 多方案统一管理:支持折叠/展开与多套安全机制独立配置。
全局认证配置中心
Security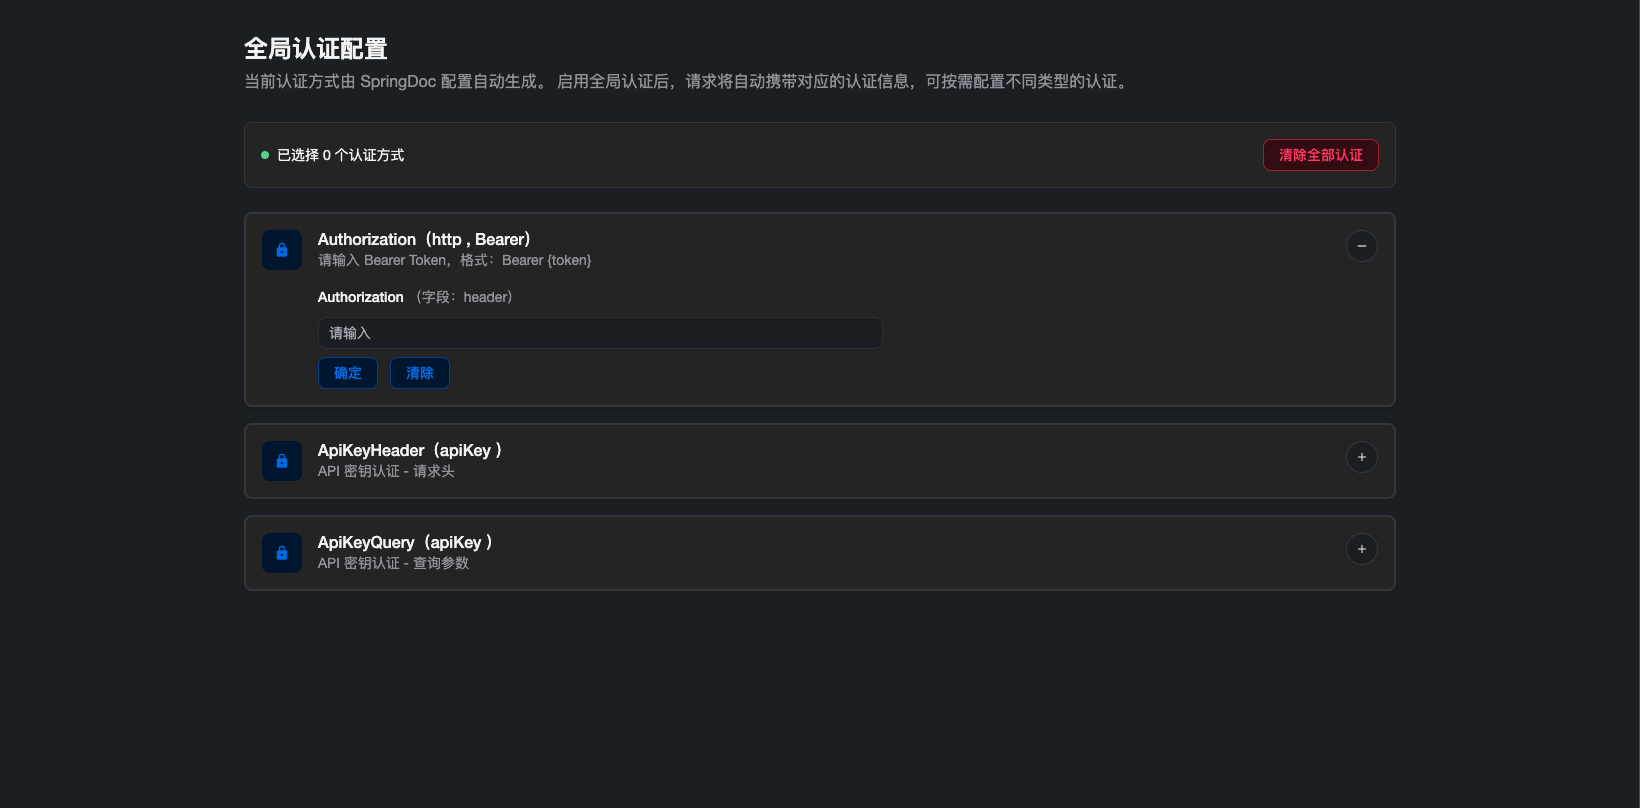
全局配置 Bearer Token 或 API Key,在线调试一劳永逸免去重复输入
2. 权限元数据可视化(含 Sa-Token 深度集成)
- 注解自动透传:自动解析后端 Controller 及方法上的
@SaCheckPermission、@SaCheckRole与@SaIgnore注解。 - 高亮徽章直观提示:在接口详情头部清晰展示调用此 API 所需的精确权限字符串与角色标识。
- 前后端联调提效:联调报 403 权限拒绝时,前端可一目了然比对账号权限列表与文档要求的差异。
Sa-Token 权限码标识展示
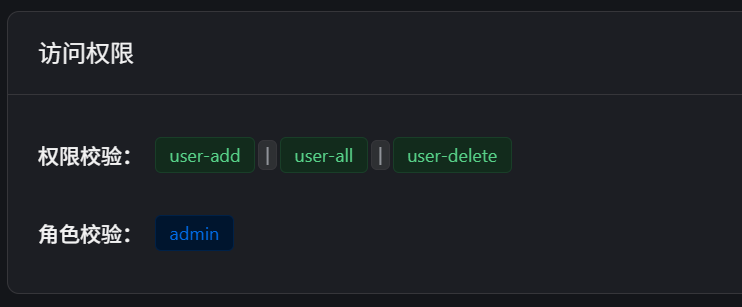
接口详情头部展示精确所需权限码(如
user:delete)Sa-Token 角色码要求展示
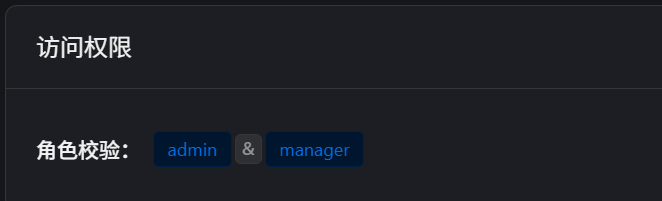
接口详情头部展示所需角色要求(如
admin)